

В эпоху цифровизации защита персональных данных становится все более актуальной, но хакеры продолжают изобретать новые способы обмана. В этой статье разберем, как обезопасить данные, которые пользователи вводят на сайтах: при регистрации, оставлении комментариев или оплате. Особое внимание уделим SSL-сертификатам: что это такое, как они работают и почему важны для безопасности.
Что такое SSL-сертификат и HTTPS
SSL (Secure Sockets Layer) представляет собой протокол шифрования, который защищает данные, передаваемые между пользователем и сервером. Он обеспечивает безопасность информации, введенной на сайте, в момент ее отправки. Хотя технология SSL была разработана более 25 лет назад, сегодня чаще используется ее современная версия, TLS (Transport Layer Security), но термин «SSL» остался в обиходе.
HTTPS (HyperText Transfer Protocol Secure) представляет собой защищенную версию протокола HTTP, которая использует SSL/TLS для шифрования данных. HTTPS гарантирует, что информация, передаваемая между браузером и сервером, защищена от перехвата.
В 2014 году Google объявила, что наличие SSL-сертификата положительно влияет на ранжирование сайтов, а сайты без него в браузере Chrome помечаются как «небезопасные». Яндекс и другие сервисы, включая платежные системы, также начали требовать SSL для обеспечения безопасности.
Чем отличаются HTTP и HTTPS
HTTP передает данные в открытом виде, что делает их уязвимыми для перехвата. HTTPS, напротив, шифрует информацию с помощью криптографических ключей, обеспечивая конфиденциальность и защиту от злоумышленников. По сути, HTTPS представляет собой HTTP с добавленным слоем шифрования.
HTTP и HTTPS
Какие данные защищает SSL
SSL-сертификат шифрует следующие данные:
- Логины и пароли, сохраненные в браузере или введенные вручную.
- Банковские данные: номера карт, счета, информация о переводах.
- Личная информация: адрес, телефон, пол, указанные при регистрации.
- Конфиденциальные документы: контракты, медицинские справки и т.д.
Для владельцев сайтов SSL предоставляет:
- Защиту данных пользователей, снижая риск утечек.
- Подтверждение владения доменом, что полезно при взломах.
- Некоторую защиту от клонирования сайта.
- Доверие пользователей и поисковых систем.
- Небольшой бонус в SEO-ранжировании.
Как работает шифрование
SSL защищает данные на этапе их передачи, предотвращая перехват и расшифровку хакерами. Процесс выглядит так:
- Браузер подключается к сайту с SSL.
- Запрашивает у сервера данные сертификата для проверки его подлинности.
- Сервер отправляет копию SSL-сертификата.
- Браузер проверяет, является ли сертификат доверенным. Если да, отправляет подтверждение серверу.
- Начинается защищенный сеанс, и все данные шифруются.
- В адресной строке появляется значок замка и протокол HTTPS.
Этот процесс занимает доли секунды и незаметен для пользователя.
Как проверить SSL-сертификат
В браузере Google Chrome:
- Нажмите на значок замка в адресной строке.
- Выберите «Действительный сертификат».
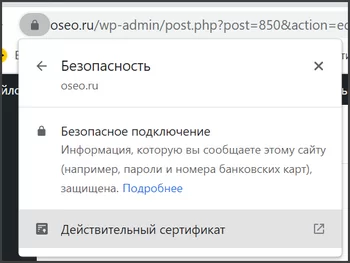
«Действительный сертификат»
- В открывшемся окне можно увидеть данные: имя домена, организацию, выдавшую сертификат, срок действия, поддомены и тип ключа.
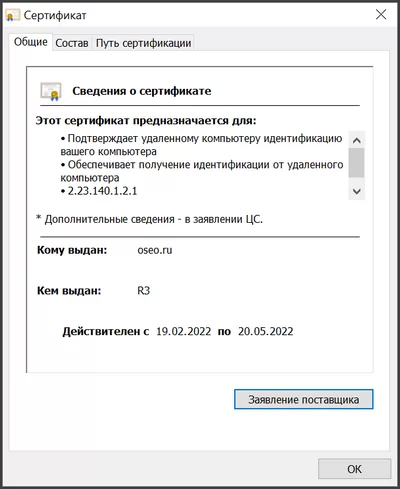
Сертификат
Типы SSL-сертификатов
SSL-сертификаты делятся на две категории по типу подписи: самоподписанные или выданные недоверенными центрами. Такие сертификаты обеспечивают шифрование, но браузеры помечают сайт как небезопасный, так как они не проходят проверку доверенных центров.
Подписанные доверенными центрами сертификации выдаются организациями, такими как Comodo, DigiCert, GlobalSign, Symantec и др. Они делятся на шесть видов:
- EV (Extended Validation): максимальная защита, зеленая строка с названием компании, требуется тщательная проверка.
- OV (Organization Validated): для организаций, защищает транзакции.
- DV (Domain Validated): для блогов и информационных сайтов, минимальная проверка.
- Wildcard: для одного домена и всех его поддоменов.
- MDC (Multi-Domain Certificates): для нескольких доменов и поддоменов.
- UCC (Unified Communications Certificates): для мультидоменных систем, изначально для Microsoft.
Кому нужен SSL-сертификат
SSL необходим всем сайтам, особенно тем, которые:
- Работают с финансами: интернет-магазины, банки, платежные системы, службы доставки.
- Собирают личные данные: социальные сети, сервисы с регистрацией.
Для информационных ресурсов SSL не обязателен, но рекомендуется для повышения доверия и защиты от атак. Бесплатные варианты, такие как Let’s Encrypt, или бюджетные сертификаты (от 500 рублей в год) доступны для небольших проектов.
Как получить SSL-сертификат
Оформление SSL обычно берет на себя хостинг-провайдер. Процесс включает:
- Проверку данных (для простых сертификатов достаточно подтвердить владение доменом, для EV нужны юридические документы).
- Формирование CSR-запроса (обычно с помощью хостинга).
- Отправку запроса в центр сертификации.
- Установку полученных файлов на сервер (выполняется хостинг-провайдером или фрилансером).
Стоимость варьируется: от бесплатных сертификатов до 250 000 рублей за премиум-варианты. Срок действия обычно около года (не больше 398 дней), после чего требуется продление.
Как узнать, что сайт использует HTTPS
Признаки защищенного соединения:
- Значок замка в адресной строке.
- Протокол HTTPS вместо HTTP.
- Зеленая строка с названием компании (для EV-сертификатов).
- Предупреждение браузера о небезопасности при отсутствии SSL.

Предупреждение
Что будет, если не продлить SSL
Если сертификат не продлен, центр сертификации отзывает его. Браузер выдаст ошибку, предупреждая, что сайт небезопасен. Обычно провайдер уведомляет о необходимости продления заранее.
Можно ли использовать один SSL на разных серверах
Да, мультидоменные сертификаты (SAN) позволяют защитить несколько доменов, независимо от серверов. Главное: следить за корректной настройкой и отсутствием ошибок.
Защищает ли SSL от взлома
SSL шифрует только передаваемые данные, но не защищает сам сайт, его файлы или базу данных. Для общей безопасности нужны дополнительные меры: антивирусы, регулярные обновления и защита от фишинга.
Советы по безопасному серфингу
Чтобы не стать жертвой мошенников:
- Вводите личные данные только на сайтах с подтвержденным SSL (значок замка, HTTPS).
- Проверяйте URL на наличие ошибок или подозрительных символов.
- Изучайте контакты, юридическую информацию и политику сайта.
- Используйте расширения браузера для проверки безопасности.
- Будьте осторожны с фишинговыми сайтами, которые имитируют оригинальные ресурсы.
- При подозрениях не вводите данные, пока не убедитесь в надежности сайта.
Итог
SSL-сертификат обеспечивает шифрование передаваемой информации, дает небольшой бонус в SEO и защищает от перехвата данных. Устанавливайте HTTPS на все проекты, чтобы обеспечить безопасность и соответствовать требованиям поисковых систем и пользователей.
Нужна помощь специалистов? Возьмём эту работу на себя: технический аудит сайта. Начнём с бесплатного аудита сайта и прогноза трафика.

 Построить маршрут